حاکمیت شرکتی؛ سپر شرکتها در برابر بحران و حملات سایبری
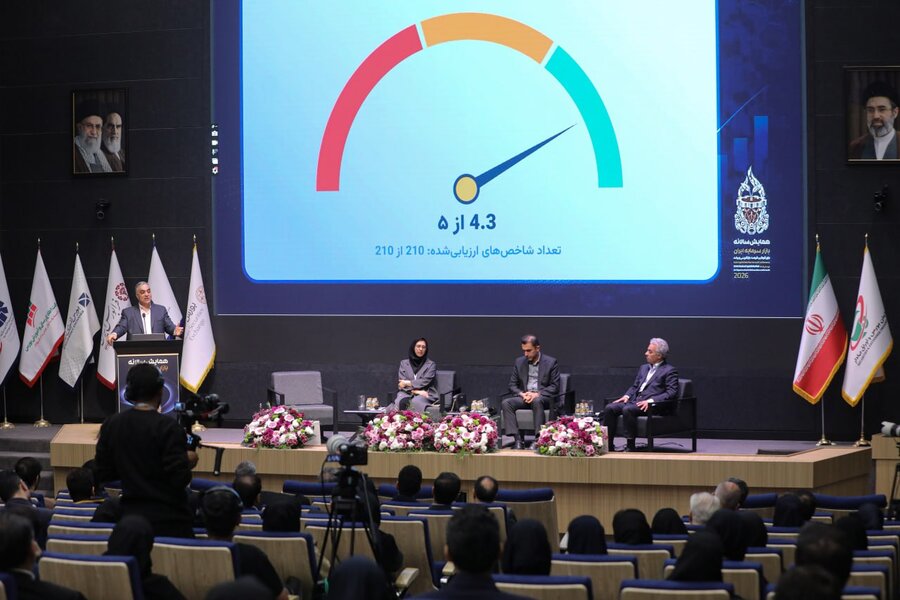
به گزارش ذرهبین بورس، مدیریت بحران و تقویت حاکمیت شرکتی از مهمترین الزامات حفظ پایداری شرکتها در شرایط پرریسک است. در همین راستا، کارشناسان حاضر در یک پنل تخصصی، راهکارهای افزایش تابآوری شرکتها و نقش هیاتمدیره در مدیریت ریسک را تشریح کردند.
مدیریت نقدینگی و آمادگی پیش از بحران
رحمانی، استاد دانشگاه، با اشاره به مسئولیت هیاتمدیره در شرایط بحرانی گفت: شرکتها نمیتوانند صرفاً بر اساس بودجههای ثابت فعالیت کنند. آنها باید سناریوهای مختلف را پیشبینی و برای هر وضعیت برنامه مشخصی تدوین کنند.
به گفته او، مدیریت نقدینگی، شناسایی ریسکها و ایجاد داشبوردهای مدیریتی اهمیت زیادی دارد. همچنین شرکتها باید وابستگی خود به یک تأمینکننده، محل فعالیت یا نیروی انسانی را کاهش دهند.
رحمانی با اشاره به امنیت زنجیره تأمین فناوری اطلاعات اعلام کرد: بیش از ۶۰ درصد حملات سایبری از طریق زنجیره تأمین انجام میشود. بنابراین، شرکتها باید امنیت پیمانکاران و تأمینکنندگان خدمات خود را نیز ارزیابی کنند.
او تداوم گزارشگری و شفافیت را از دیگر الزامات دوران بحران دانست. به گفته وی، اطلاعرسانی به سهامداران و نهادهای ناظر باید ادامه داشته باشد. البته انتشار اطلاعات حساس نیز باید با ملاحظات امنیتی همراه باشد.
۵ اقدام ضروری برای مدیریت بحران
رحمانی ۵ اقدام را برای افزایش آمادگی شرکتها ضروری دانست:
-
تدوین برنامه مکتوب تداوم کسبوکار
-
دریافت گزارشهای منظم مدیریتی
-
تعیین چارچوب تفویض اختیار اضطراری
-
تقویت امنیت سایبری و حفاظت از زیرساختها
-
مستندسازی و قابلیت دفاع از تصمیمات مهم
او تأکید کرد که بحران، مسئولیت مدیران در قبال منافع شرکت و حقوق سهامداران را از بین نمیبرد.
طراحی مدل ارزیابی بلوغ حاکمیت شرکتی
در ادامه این پنل، محمدعلی باقرپور، استاد دانشگاه، از طراحی مدلی برای ارزیابی بلوغ حاکمیت شرکتی خبر داد.
به گفته او، این مدل بر اساس رهنمودهای بینالمللی، مقررات سازمان بورس و تجربههای پژوهشی تدوین شده است. هدف آن، شناسایی نقاط قوت و ضعف شرکتها و ارائه پیشنهادهای اصلاحی است.
باقرپور توضیح داد که این مدل ۳ محور اصلی دارد:
1. هیاتمدیره و کمیتههای تخصصی
2. مدیریت ریسک
3. کنترلهای داخلی
در این مدل، عملکرد شرکتها بر اساس شاخصهای مشخص ارزیابی میشود. همچنین کیفیت عملکرد اعضای هیاتمدیره و مدیرعامل نیز مورد سنجش قرار میگیرد. برخورداری از حداقل ۵ سال تجربه مرتبط، یکی از معیارهای پیشبینیشده در این ارزیابی است.
ظاهرسازی؛ چالش اجرای حاکمیت شرکتی
این استاد دانشگاه، فاصله میان الزامات قانونی و عملکرد واقعی شرکتها را یکی از چالشهای حاکمیت شرکتی دانست.
او تأکید کرد که وجود ساختارها و کمیتههای تخصصی به معنای اثربخشی آنها نیست. برای مثال، تعداد جلسات هیاتمدیره بهتنهایی معیار مناسبی برای ارزیابی عملکرد نیست. کیفیت مباحث و میزان توجه به موضوعات راهبردی اهمیت بیشتری دارد.
باقرپور همچنین بر ضرورت نهادینهسازی فرهنگ کنترل داخلی و اخلاق حرفهای تأکید کرد. به گفته او، اجرای مؤثر مدیریت ریسک باید از مدیران ارشد آغاز شود و در تمام سطوح سازمان گسترش پیدا کند.
مدیریت ریسک باید از مرحله هدفگذاری آغاز شود
باقرپور مدیریت ریسک را فراتر از کنترل فعالیتهای اجرایی دانست. او معتقد است شرکتها باید پیش از انتخاب اهداف و راهبردها، ریسکهای احتمالی را بررسی کنند.
به گفته وی، حتی اجرای صحیح عملیات نیز نمیتواند انتخاب اهداف اشتباه را جبران کند. بنابراین، مدیریت ریسک باید از مرحله تصمیمگیری راهبردی آغاز شود و در تمام فعالیتهای شرکت جریان داشته باشد.
حاکمیت فناوری اطلاعات؛ ضرورت جدید شرکتها
بیتا مشایخی، استاد دانشگاه تهران، نیز بر ضرورت تقویت حاکمیت فناوری اطلاعات و تابآوری دیجیتال تأکید کرد.
او با اشاره به تجربه حملات سایبری و اختلالهای اخیر گفت: بیتوجهی به امنیت فناوری اطلاعات میتواند فعالیت شرکتها را با آسیبهای جدی مواجه کند.
مشایخی همچنین کیفیت دادهها را یکی از الزامات تصمیمگیری صحیح دانست. به گفته او، اطلاعات مورد استفاده هیاتمدیره باید از صحت، سلامت و قابلیت اتکای کافی برخوردار باشد.
او تأکید کرد که وجود سامانههای یکپارچه اطلاعاتی بهتنهایی تضمینکننده صحت دادهها نیست. شرکتها باید امنیت زیرساختها و سامانههای فناوری اطلاعات خود را نیز ارزیابی کنند.
تابآوری دیجیتال؛ حلقه تکمیلی حاکمیت شرکتی
این استاد دانشگاه، تابآوری دیجیتال را یکی از مؤلفههای ضروری حاکمیت شرکتی دانست.
به گفته مشایخی، شرکتها باید مشخص کنند در صورت وقوع حمله سایبری یا اختلال گسترده، چه مدت زمان برای بازیابی فعالیتهای خود نیاز دارند.
او مسئولیت هیاتمدیره را تعیین چارچوب مدیریت ریسک و نظارت بر آمادگی شرکت عنوان کرد. در مقابل، مدیریت اجرایی باید زیرساختها و برنامههای عملیاتی لازم را فراهم کند.
مشایخی پیشنهاد کرد حاکمیت فناوری اطلاعات، کنترلهای داخلی مرتبط با فناوری و تابآوری دیجیتال به مدلهای ارزیابی حاکمیت شرکتی اضافه شوند.
او در پایان تأکید کرد که کسب امتیاز بالا در ارزیابیهای حاکمیت شرکتی کافی نیست. معیار اصلی، اثربخشی کنترلها و توانایی شرکتها برای عبور از بحران و تداوم فعالیت است.